


تدوین مستندات سازمانی: اصول، هرم مستندسازی و کنترل مدارک در ISO 9001
تدوین مستندات سازمانی یعنی طراحی یک «سیستم منسجم از اسناد و سوابق» که دقیقاً روشن میکند سازمان چه کاری را، چرا، توسط چه نقشی، چگونه و با چه شواهدی انجام میدهد. اگر این سیستم درست طراحی نشود، مستندات یا به کاغذبازی تبدیل میشوند یا بعد از چند ماه از واقعیت کار فاصله میگیرند و در ممیزیها دردسرساز میشوند.
خلاصه مدیریتی
تدوین مستندات سازمانی یعنی تعریف هرم مستندات (خطمشی/آییننامه/فرایند/روش اجرایی/SOP/دستورالعمل کاری/WI/فرم و سوابق) و استقرار چرخه کنترل مدارک مطابق ISO 9001:2015 بند ۷.۵؛ شامل تدوین، بازبینی، تصویب، انتشار، کنترل دسترسی، بازنگری و ابطال. خروجیِ درست، اجرای یکنواخت، کاهش خطا، انتقال دانش و ممیزیپذیری را افزایش میدهد و پایه عملی برای استانداردسازی فرایندها و پیادهسازی BPMS فراهم میکند.
ویدئوی آموزشی تدوین مستندات سازمانی
تدوین مستندات سازمانی چیست و چه مسئلهای را حل میکند؟
مستندات سازمانی اگر درست طراحی شود، صرفاً الزام ممیزی نیست؛ یک زیرساخت مدیریتی برای ایجاد «اجرای قابل تکرار» و «قابل اثبات» است. مهمترین مسئلهای که حل میکند، تبدیل دانش پراکنده افراد به دانش سازمانی و کنترلشده است.
تدوین مستندات سازمانی چه خروجیهایی دارد؟
| • | استانداردسازی فرایندها و کاهش وابستگی به افراد |
| • | کاهش ریسک و خطا (ابهام کمتر، کنترلها واضحتر) |
| • | انتقال دانش و آموزش سریعتر |
| • | ممیزیپذیری و انطباق (کیفیت، مالی، امنیت، منابع انسانی و…) |
| • | آمادهسازی برای تحول دیجیتال و جلوگیری از «اتوماسیون آشفتگی» |
انواع مستندات سازمانی و سلسلهمراتب هرم مستندسازی
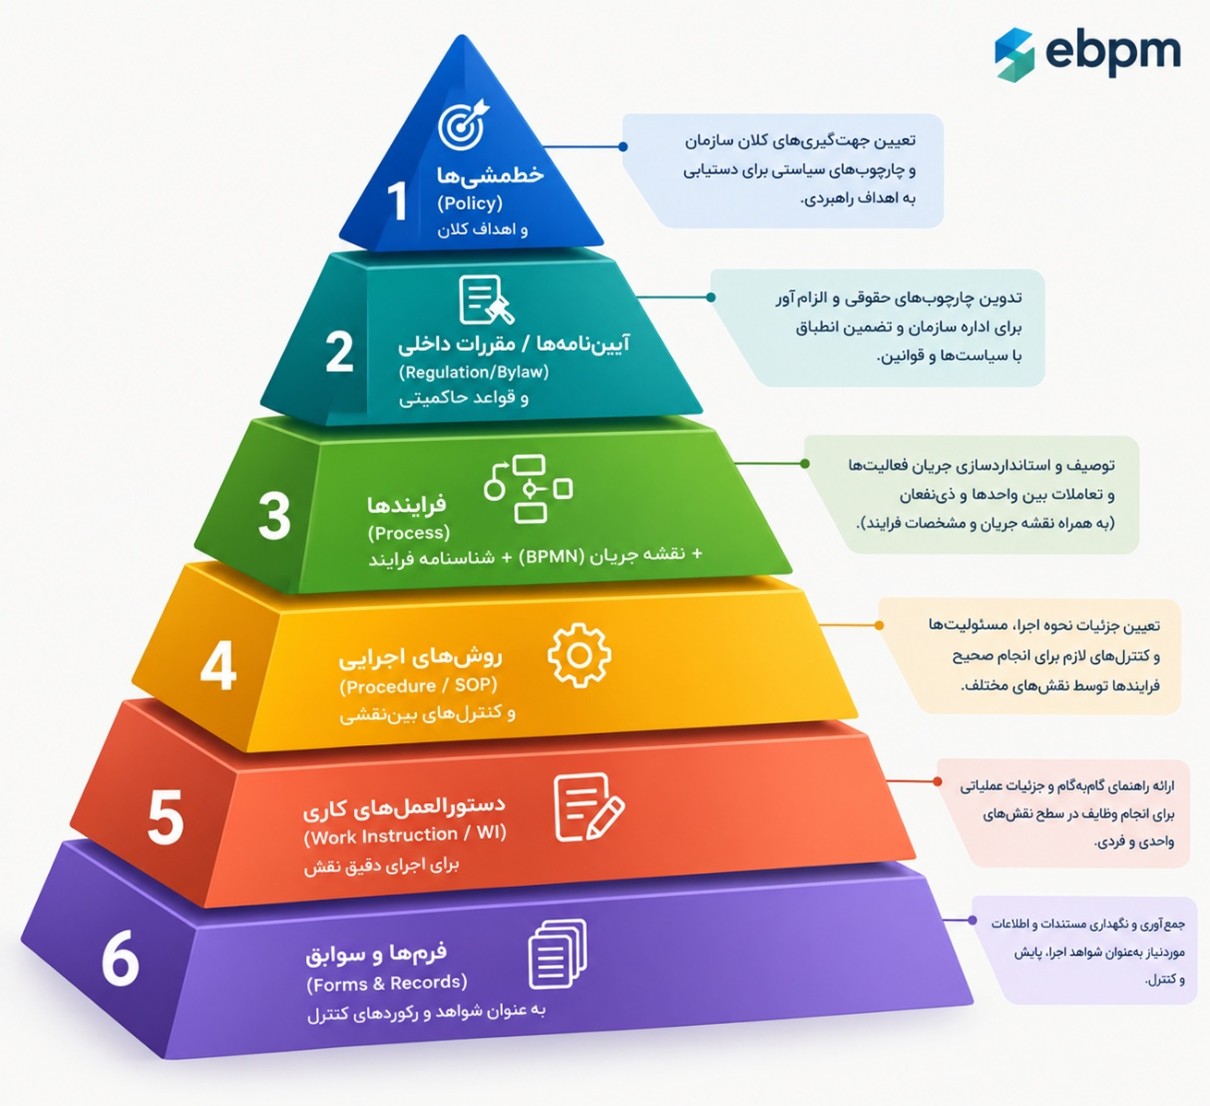
یکی از رایجترین خطاها این است که سازمان همه چیز را «روش اجرایی» یا «دستورالعمل» مینامد. هرم مستندسازی کمک میکند هر سند در سطح درست تولید شود.
ویدئوی آموزشی هرم مستندات سازمانی
نمودار هرم مستندات
مقایسه و تفکیک مستندات سازمانی
یکی از خطاهای رایج در مدیریت فرایند و مستندسازی سازمانی، خلط مرز میان قاعده، جریان کار، روش هماهنگی و شیوه اجرای یک فعالیت است. هر یک از مستندات سازمانی باید در سطح مشخصی از این زنجیره قرار گیرد و پاسخگوی یک پرسش متفاوت باشد. تفکیک این سطوح، ضمن جلوگیری از موازیکاری و تورم مستندات، ارتباط میان حاکمیت سازمان، فرایندها و اجرای عملیاتی را شفاف میکند.
| • | خطمشی (Policy) | چرا و به کدام سمت؟ |
جهتگیری و تعهد کلان مدیریت ارشد را تعیین میکند و چارچوب تصمیمگیری سازمان را مشخص میسازد؛ بدون ورود به جزئیات اجرایی.
| • | آییننامه / مقررات (Regulation / Bylaw) | چه چیزی مجاز یا غیرمجاز است؟ |
قواعد، الزامات، حقوق، تکالیف، حدود اختیارات و شرایط مجاز عمل را تعیین میکند. آییننامه لزوماً جریان گامبهگام کار را تشریح نمیکند، بلکه چارچوب حاکم بر آن را مشخص میسازد.
| • | فرایند (Process) | چه کاری و با چه جریان کلی انجام میشود؟ |
توالی منطقی فعالیتهای مرتبط برای تبدیل ورودی به خروجی و تحقق یک هدف سازمانی است. فرایند، ورودی، خروجی، محرک، رویدادها، نقشها، مالک فرایند و مرزهای بینواحدی را مشخص میکند؛ مانند مدلسازی با BPMN.
| • | روش اجرایی (SOP) | کار چگونه بین نقشها و واحدها هماهنگ و کنترل میشود؟ |
نحوه اجرای کنترلشده فرایند را در سطح بیننقشی تشریح میکند و مسئولیتها، زمانبندی، نقاط کنترل، مدارک و تعامل میان واحدها و سامانهها را مشخص میسازد.
| • | دستورالعمل کاری (WI) | یک کار مشخص دقیقاً چگونه انجام شود؟ |
جزئیات فنی و گامبهگام اجرای یک فعالیت یا وظیفه مشخص را برای یک نقش یا مجری ارائه میکند؛ مانند نحوه ثبت اطلاعات در یک سامانه، تنظیم یک تجهیز یا اجرای یک آزمون.
جدول مقایسهای مستندات سازمانی
| دستورالعمل کاری (WI) | روش اجرایی (SOP) | فرایند (Process) | آییننامه / مقررات (Regulation) | خطمشی (Policy) | بُعد مقایسه |
| دقیقاً چگونه اجرا شود؟ | چه کسی، چه زمانی و با چه کنترلی؟ | چه کاری و با چه جریان کلی؟ | چه چیزی مجاز یا غیرمجاز است؟ | چرا و به کدام سمت؟ | پرسش کلیدی |
| عملیاتی / فنی | تاکتیکی / هماهنگی | معماری جریان ارزش | حاکمیتی / انضباطی | استراتژیک | سطح |
| مجری یک وظیفه مشخص | کارشناسان و نقشهای بینواحدی | مالکان فرایند و مدیران | واحدهای ذینفع و ناظران | کل سازمان و ذینفعان | مخاطب اصلی |
| یک فعالیت یا وظیفه منفرد | همکاری چند نقش و واحد | چرخه ورودی تا خروجی | قواعد و حدود عمل | جهتگیری کلان | دامنه |
| راهنمای کاربری و اجرای دقیق | گردش کار، فرمها، کنترلها و زمانبندی | مدل جریان کار / BPMN | قواعد کسبوکار / Business Rules | تعیین جهت و اهداف | نقش در سامانهها |
| دستورالعمل ثبت سفارش در SAP | روش اجرایی ارزیابی تأمینکنندگان | فرایند خرید و تدارکات | آییننامه معاملات و حدنصابها | خطمشی مدیریت داراییها | نمونه |
| مدیر واحد / متخصص فنی | مدیر مسئول فرایند و واحدهای ذیربط | مرجع مدیریت فرایند / کیفیت | مدیرعامل / مرجع حاکمیتی | هیئتمدیره / مدیرعامل | مرجع تصویب |
قاعده طلایی تفکیک
برای تشخیص نوع سند، میتوان از یک قاعده ساده استفاده کرد:
اگر سند تعیین میکند «چه چیزی مجاز یا غیرمجاز است»، با آییننامه یا مقررات مواجهیم؛ اگر نشان میدهد «کار از ابتدا تا انتها چگونه و بین چه نقشهایی جریان مییابد»، سند فرایند است؛ اگر نحوه هماهنگی و کنترل اجرای فرایند میان نقشها را مشخص میکند، SOP است؛ و اگر به یک مجری میگوید «یک وظیفه مشخص را دقیقاً چگونه انجام دهد»، WI است. خطمشی نیز در سطحی بالاتر، جهتگیری و چارچوب کلی تصمیمگیری را تعیین میکند.
مستندسازی فرایندها چیست و چه نسبتی با تدوین مستندات سازمانی دارد؟
مستندسازی فرایندها بخش کلیدی تدوین مستندات سازمانی است که جریان کار را شفاف میکند و پایه استانداردسازی و دیجیتالسازی است.
شناسنامه فرایند (Process ID Card) چه باید داشته باشد؟
برای جلوگیری از مستندات «غیرقابل اجرا»، پیشنهاد میشود شناسنامه فرایند حداقل شامل موارد زیر باشد:
| • | هدف فرایند و دامنه |
| • | مالک فرایند (Process Owner) |
| • | ورودی/خروجی و مشتری/تأمینکننده داخلی |
| • | نقشها و ماتریس مسئولیتها (RACI) |
| • | شاخصهای کلیدی عملکرد فرایند (Process KPIs) |
| • | ریسکها، نقاط کنترل و گلوگاهها |
| • | سامانهها/ابزارهای پشتیبان |
| • | ارتباط با فرایندهای دیگر |
چرا BPMN برای تدوین مستندات سازمانی ارزش دارد؟
چون BPMN یک زبان استاندارد برای نشاندادن مرز فرایند، نقشها، نقاط تصمیم، دادهها و کنترلها است؛ چیزی که متن طولانی معمولاً آن را مبهم میکند.
جدول تصمیمگیری: هر موضوع را در چه سطحی مستند کنیم؟
این جدول بهصورت عملی کمک میکند مستندات نه کم باشند (ریسک بالا) و نه زیاد (کاغذبازی).
| سطح مناسب | سؤال کلیدی | اگر پاسخ «بله» است… |
| خطمشی | تعهد مدیریتی یا جهتگیری کلان است؟ | متن کوتاه و جهتدهنده بنویسید |
| آییننامه | قاعده/ممنوعیت/الزام داخلی و حاکمیتی است؟ | قواعد را شفاف کنید |
| فرایند | جریان بین چند نقش/واحد با ورودی/خروجی دارد؟ | نقشه فرایند + شناسنامه لازم است |
| SOP | هماهنگی بین نقشها + نقاط کنترل دارد؟ | روش اجرایی/SOP بنویسید |
| WI | اجرای دقیق یک کار توسط یک نقش است؟ | دستورالعمل گامبهگام بنویسید |
| فرم و سوابق | باید «شاهد اجرا» ثبت شود؟ | فرم/رکورد تعریف کنید |
اصول مستندسازی (Principles) که مستندات را قابل اجرا میکند
این بخش همان چیزی است که معمولاً در مقالات رقبا یا خیلی کوتاه گفته میشود یا کاملاً حذف میشود.
اصل مخاطبمحوری در تدوین مستندات سازمانی
هر سند باید مخاطب اصلی داشته باشد: مدیر، سرپرست، کارشناس، اپراتور، ممیز یا پیمانکار. سندی که برای «همه» نوشته شود، معمولاً برای هیچکس دقیق و اجرایی نیست.
کمینهگرایی هوشمند (Smart Minimalism)
هر جمله باید یکی از این سه کار را انجام دهد: کاهش ریسک، استانداردسازی تصمیم، یا شفافسازی اجرا. اگر نه، احتمالاً بار اضافی تولید میکند.
یکپارچگی واژگان و کدینگ
نام نقشها، واحدها، خروجیها و حتی نام فرمها باید در کل سیستم مستندات یکسان باشد؛ اختلاف واژه، اختلاف اجرا تولید میکند.
قابلیت ردیابی (Traceability)
کاربر باید بتواند سریع تشخیص دهد نسخه معتبر کدام است، سند از کجا آمده، چه تغییری کرده و سند بالادستی/پاییندستی آن چیست.
کنترل مدارک ISO 9001:2015 (بند ۷.۵) و چرخه تصویب و نگهداری اسناد
در ISO 9001:2015 مفهوم کلیدی Documented Information است که هم سند و هم سابقه را دربرمیگیرد. مسئله اصلی در ممیزیها معمولاً «وجود سند» نیست؛ کنترل سند است.
مراحل تصویب، انتشار، بازنگری و نگهداری اسناد (چرخه عمر)
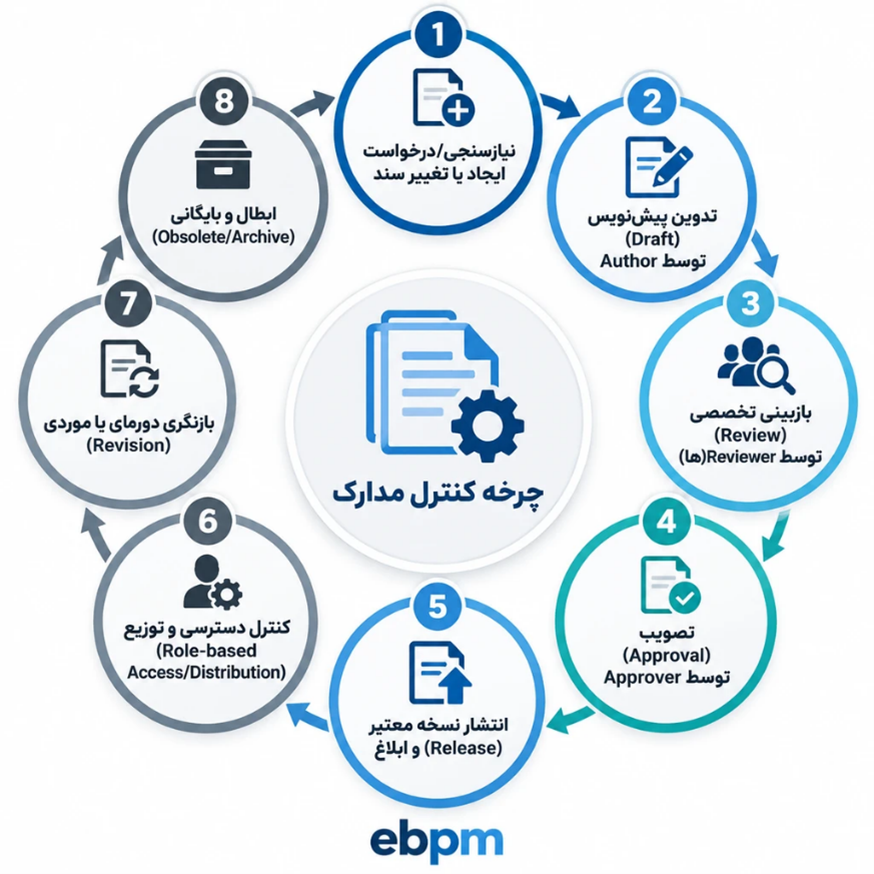
| 1. | نیازسنجی/درخواست ایجاد یا تغییر سند |
| 2. | تدوین پیشنویس (Draft) توسط Author |
| 3. | بازبینی تخصصی (Review) توسط Reviewer(ها) |
| 4. | تصویب (Approval) توسط Approver |
| 5. | انتشار نسخه معتبر (Release) و ابلاغ |
| 6. | کنترل دسترسی و توزیع (Role-based Access/Distribution) |
| 7. | بازنگری دورهای یا موردی (Revision) |
| 8. | ابطال و بایگانی (Obsolete/Archive) + جلوگیری از استفاده ناخواسته |
بر اساس بند ۷.۵.۳.۲ استاندارد ISO 9001، اسناد مرجع خارج از سازمان (مانند قوانین بالادستی، استانداردهای ملی، کاتالوگ و هندبوکهای فنی سازندگان تجهیزات و الزامات رگولاتوری) نیز باید شناسایی، کدگذاری و توزیع آنها کنترل شود تا اطمینان حاصل گردد فرایندها بر اساس نسخههای نامعتبر یا منسوخشده قانونی و فنی اجرا نمیشوند.
حداقل کنترلهای لازم برای «روش کنترل مستندات ایزو»
برای اینکه سیستم کنترل مدارک واقعاً کار کند، حداقل این موارد باید تعریف و اجرا شود:
| • | شناسه/کد سند و طبقهبندی |
| • | مالک سند (Document Owner) و مالک فرایند مرتبط |
| • | وضعیت سند (پیشنویس/در بازبینی/جاری/منسوخ) |
| • | نسخه و تاریخ اثرگذاری |
| • | محل نگهداری نسخه معتبر (Single Source of Truth) |
| • | سطح دسترسی (مشاهده/ویرایش/تصویب) |
| • | کنترل تغییرات و ثبت History |
| • | مدیریت نسخههای منسوخ |
| • | مدت نگهداری سوابق و روش آرشیو/امحاء (بسته به نوع رکورد) |
سیستم مدیریت مستندات (DMS) چیست و بدون نرمافزار چگونه پیادهسازی میشود؟
حتی اگر نرمافزار DMS ندارید، باید «منطق DMS» را پیاده کنید؛ یعنی نسخه معتبر، گردش کار کنترل سند و بازیابی سریع.
۷-۱) اجزای یک DMS عملیاتی
| • | ساختار طبقهبندی (بر اساس فرایند/نوع سند/واحد) |
| • | قالبهای استاندارد (Template) برای SOP/WI/فرم/شناسنامه فرایند |
| • | گردش کار (Workflow): تدوین »»» بازبینی »»» تصویب »»» انتشار |
| • | تاریخچه نسخهها (Version History) |
| • | جستوجو و بازیابی (Search/Retrieval) |
| • | کنترل دسترسی مبتنی بر نقش (RBAC) |
۷-۲) سناریوی واقعی: شکست کنترل سند چگونه رخ میدهد؟
اگر «نسخه معتبر» همزمان در ایمیل، واتساپ، دسکتاپ افراد و چند پوشه مختلف باشد، در روز اجرا هرکس یک نسخه را مبنا میگیرد. نتیجه معمولاً یکی از اینهاست: خطای عملیاتی، مغایرت ممیزی، یا دوبارهکاری—حتی اگر سند از نظر فنی عالی نوشته شده باشد.
نقشها و مسئولیتها در تدوین و کنترل مستندات (RACI)
مطالعه بیشتر: ماتریس raci
برای اینکه مسئولیتها شفاف باشد و سند بعد از تدوین رها نشود:
| • | Process Owner: مسئول عملکرد و بهبود فرایند |
| • | Document Owner: مسئول صحت و بهروز بودن سند |
| • | Author: تدوینکننده |
| • | Reviewer: بازبین تخصصی (فنی/حقوقی/کیفی) |
| • | Approver: تصویبکننده (دارای اختیار) |
| • | DCC (Document Control Coordinator): کنترل نسخه، انتشار، آرشیو و دسترسی |
در سازمانهای کوچک ممکن است یک نفر چند نقش داشته باشد، اما تفکیک منطقی نقشها باید حفظ شود تا تعارض منافع و «سند بدون مالک» ایجاد نشود.
قالب مستندات سازمانی: ساختار پیشنهادی برای SOP و WI
داشتن «قالب استاندارد» باعث میشود کیفیت یکنواخت بماند و سرعت تولید بالا برود.
قالب پیشنهادی روش اجرایی (SOP)
| • | شناسنامه سند (کد، نسخه، تاریخ اثرگذاری، وضعیت) |
| • | هدف و دامنه |
| • | تعاریف و اختصارات |
| • | نقشها و مسئولیتها (ترجیحاً RACI) |
| • | مراحل اجرا + نقاط کنترلی |
| • | معیار پذیرش/رد خروجی |
| • | فرمها و سوابق مرتبط |
| • | پیوستها (نمودار BPMN، چکلیستها) |
قالب پیشنهادی دستورالعمل کاری (WI)
| • | هدف و کاربرد |
| • | پیشنیازها (دسترسی، ابزار، ورودیها) |
| • | گامها (شمارهگذاریشده و قابل اجرا) |
| • | خطاهای متداول و راه رفع |
| • | خروجی مورد انتظار |
| • | رکورد/ثبت مربوطه |
ارتباط تدوین مستندات سازمانی با BPMS و دیجیتالسازی فرایندها
اگر هدف شما صرفاً «مدرک برای ممیزی» باشد، ممکن است به چند SOP و فرم بسنده کنید؛ اما اگر هدف استانداردسازی و تحول دیجیتال است، باید اتصال بین مستندات و مدل فرایندی برقرار شود.
یک اتصال عملی بین BPMN و مستندات
برای فعالیتهای کلیدی در BPMN، معمولاً باید این نگاشت روشن باشد:
| • | هر فعالیت »»» یک نقش (Lane) |
| • | در صورت حساسیت/ریسک »»» ارجاع به SOP/WI |
| • | داده/فرم »»» Data Object و رکورد مرتبط |
| • | قواعد تصمیم »»» در صورت نیاز DMN یا قواعد تصمیم مکتوب |
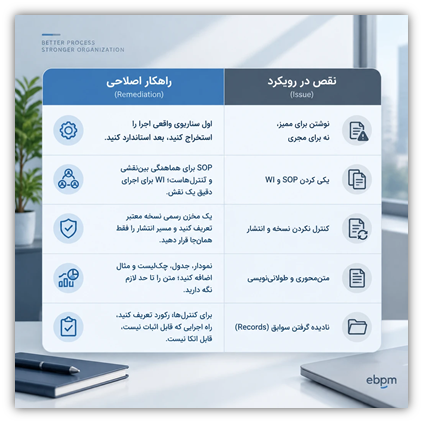
اشتباهات رایج در تدوین مستندات سازمانی و راه اصلاح
نقشه راه اجرایی برای شروع تدوین مستندات سازمانی (گامبهگام)
برای اینکه پروژه مستندسازی به یک «بار اداری» تبدیل نشود و ارزش افزوده واقعی ایجاد کند، این مسیر کمریسک و متمرکز پیشنهاد میشود:
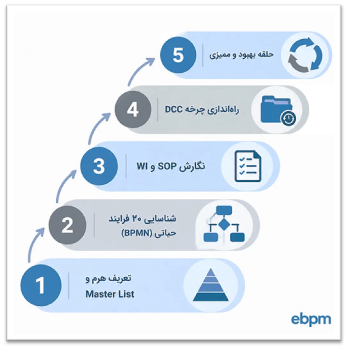
| 1. | تعریف هرم مستندات و تهیه Master List: |
پیش از هر اقدامی، ساختار هرم (از خطمشیهای کلان تا دستورالعملهای جزئی) را تعیین کنید. سپس یک Master List (فهرست جامع اطلاعات مدون) تشکیل دهید تا تکلیفِ «چه چیزی باید مستند شود» و «کدام سندها اولویت دارند» مشخص گردد. این فهرست، نقطه عزیمت و سنگبنای حاکمیت دادههای سازمان شماست.
| 2. | شناسایی ۱۰ تا ۲۰ فرایند حیاتی و تهیه BPMN: |
طبق اصل پارتو، ۸۰٪ مشکلات از ۲۰٪ فرایندها ناشی میشود. فرایندهای پرریسک، پرهزینه یا گلوگاهی را انتخاب کنید. ابتدا «نقشه فرایند» (BPMN) را بکشید تا جریان کار شفاف شود، سپس برای هر کدام یک «شناسنامه فرایند» تدوین کنید که خروجیها، ذینفعان و شاخصهای کلیدی عملکرد (KPI) را تعریف میکند.
| 3. | نگارش SOP/WI با تمرکز بر نقاط حساس (نه همهچیز): |
دچار «تورم مستندات» نشوید. فقط برای فعالیتهای پیچیده، پرریسک یا گلوگاهی که نیاز به یکپارچگی در اجرا دارند، SOP (روش اجرایی) و WI (دستورالعمل کاری) بنویسید. هدف، «کاهش ابهام در اجرا» است، نه تولید انبوه کاغذ.
| 4. | راهاندازی چرخه کنترل مدارک (DCC): |
لازم نیست از همان ابتدا سیستمهای گرانقیمت بخرید. با یک ساختار پوشهای کنترلشده (Access Control) و یک فایل اکسلِ «کنترل نسخه»، فرآیندِ «تصویب، توزیع، و ابطال نسخههای منسوخ» را پیاده کنید. مهم این است که در هر لحظه، کارکنان بدانند «آخرین نسخه معتبر» کجاست.
| 5. | اتصال مستندات به حلقه بهبود و ممیزی: |
مستندات باید «زنده» باشند. نتایج ممیزیهای داخلی و بازخوردهای اجرایی را در بازههای زمانی مشخص به ویرایش مستندات تزریق کنید. در صورت نیاز به سرعت بالاتر و خطای کمتر، اینجاست که بلوغ سازمان اجازه میدهد به سمت پیادهسازی اتوماسیون (BPMS) حرکت کنید.
اگر برای طراحی معماری مستندات، قالبها و گردش کار کنترل مدارک نیاز به جمعبندی سریع و قابل پیادهسازی دارید، eBPM.ir میتواند بهعنوان مرجع تخصصی این حوزه به شما کمک کند. همچنین برای دریافت مشاوره تخصصی و برآورد هزینه/زمان اجرا، تماس با کارشناسان rBPM معمولاً مسیر تصمیمگیری را کوتاهتر میکند.
دانلود قالبها و چکلیستهای کاربردی برای تدوین مستندات سازمانی
( فایل های دانلودی به زودی منتشر خواهد شد)
برای تسریع فرآیند استانداردسازی و انتقال دانش از مرحله «نظریه» به «عمل»، دسترسی به ابزارهای عملیاتی حیاتی است. در همین راستا، تیم ebpm مجموعهای از قالبها و چکلیستهای کاربردی را گردآوری کرده است تا شما بتوانید بهسرعت سیستم مستندات سازمان خود را پیادهسازی کنید:
۱. قالب Master List (فهرست جامع اطلاعات مدون)
این قالب به شما کمک میکند تا تمام مستندات سازمانی خود را بهصورت متمرکز مدیریت کنید. فیلدهای کلیدی شامل:
| • | کد سند: شناسه منحصربهفرد هر مدرک |
| • | عنوان سند: نام کامل و گویا |
| • | نوع سند: (خطمشی، آییننامه، SOP، WI، فرم، …) |
| • | نسخه فعلی: شماره آخرین ویرایش |
| • | وضعیت: (جاری، پیشنویس، منسوخ) |
| • | مالک سند: شخص یا واحد مسئول بهروزرسانی |
| • | محل نگهداری نسخه معتبر: (مسیر در DMS یا پوشه شبکه) |
| • | تاریخ آخرین بازنگری: زمان بهروزرسانی سند |
| • | تاریخ بازنگری بعدی: برنامه زمانبندی برای ممیزی و بهروزرسانی |
۲. قالب استاندارد روش اجرایی (SOP)
این قالب، ساختار جامع و دقیقی برای تدوین SOPهای شما فراهم میکند که شامل بخشهای ضروری مانند هدف، دامنه، نقشها و مسئولیتها (RACI)، مراحل اجرا، نقاط کنترلی، معیارهای پذیرش خروجی، و فرمهای مرتبط است. همچنین، بخش کنترل تغییرات (Version Control) به شما کمک میکند تا تاریخچه ویرایشها و تصویبها را بهطور شفاف ثبت کنید.
۳. قالب دستورالعمل کاری (WI)
برای فعالیتهای عملیاتی که نیاز به دقت بالا دارند، این قالب گامبهگام به شما کمک میکند تا دستورالعملهای کاری خود را با وضوح تدوین کنید. ویژگیهای کلیدی آن عبارتند از:
| • | راهنمای گامبهگام با جزئیات اجرایی |
| • | ذکر خطاهای رایج و نحوه پیشگیری یا رفع آنها |
| • | مشخص کردن خروجی قابل سنجش برای هر فعالیت |
| • | پیوستهای تصویری یا اسکرینشات (در صورت نیاز) |
۴. چکلیست کنترل مدارک مطابق ISO 9001:2015 (بند ۷.۵)
این چکلیست به شما کمک میکند تا اطمینان حاصل کنید که تمام الزامات استاندارد ISO 9001 در خصوص مدیریت اطلاعات مدون رعایت شده است. مواردی چون:
| • | اطمینان از وجود شناسنامه و نسخه معتبر برای همه اسناد جاری |
| • | کنترل دسترسیها بر اساس نقشها |
| • | فرآیند تصویب و انتشار مستندات |
| • | مدیریت صحیح سوابق (Records) و مدت زمان نگهداری آنها |
| • | جلوگیری از استفاده ناخواسته از نسخههای منسوخ |
چگونه این قالبها را برای سازمان خود اختصاصی کنید؟
تیم تخصصی وبسایت ebpm آماده است تا با ارائه مشاوره و پشتیبانی، شما را در پیادهسازی و سفارشیسازی این قالبها مطابق با نیازها و فرآیندهای منحصربهفرد سازمانتان یاری رساند. اگر به دنبال استقرار یک سیستم مدیریت مستندات کارآمد، یا تدوین رویههایی هستید که دقیقاً با استانداردهای کیفی منطبق باشند، کارشناسان مجرب ما در e BPM میتوانند راهنماییهای عملی و راهحلهای سفارشی ارائه دهند.
برای دریافت مشاوره تخصصی و دسترسی به فایلهای قالب، لطفاً با تیم ما تماس بگیرید.
FAQ: سوالات متداول درباره تدوین مستندات سازمانی
۱) تفاوت اصلی بین «فرایند» و «روش اجرایی (SOP)» چیست؟
فرایند تصویر کلان جریان ارزش و تعاملات را نشان میدهد (ورودی/خروجی/نقشها/مالک/KPI). SOP جزئیات اجرای کنترلشده همان فرایند را با تعیین مسئولیتها، نقاط کنترلی و معیارهای پذیرش تشریح میکند.
۲) چرا مستندات سازمانی بعد از مدتی بلااستفاده میشود؟
معمولاً چون با واقعیت اجرا فاصله میگیرد، مالک مشخص ندارد، کنترل نسخه و انتشار رعایت نمیشود یا بازنگری دورهای انجام نمیشود. مستندات وقتی زنده میمانند که به ممیزی داخلی و بهبود مستمر وصل باشند.
۳) «نسخه معتبر سند» را چگونه مدیریت کنیم؟
باید یک مخزن واحد برای نسخه معتبر تعریف شود (DMS یا پوشه کنترلشده) و انتشار فقط از همان مسیر انجام شود. نسخههای قدیمی باید منسوخ و از دسترس اجرایی خارج شوند تا استفاده ناخواسته رخ ندهد.
۴) آیا برای همه فعالیتها باید دستورالعمل کاری (WI) بنویسیم؟
خیر. WI معمولاً برای فعالیتهای پرتکرار، پرریسک یا حساس لازم است؛ مثل فعالیتهای مالی، کنترل کیفیت، ایمنی یا امنیت اطلاعات. برای کارهای ساده و کمریسک، تعریف فرایند و چند کنترل کلیدی کافی است.
۵) حداقل الزامات ISO 9001 برای کنترل مدارک چیست؟
بهطور معمول باید شناسایی و نسخه سند، وضعیت جاری/منسوخ، کنترل دسترسی، روش بازنگری و تصویب، محل نگهداری نسخه معتبر و نحوه جلوگیری از استفاده ناخواسته از نسخههای منسوخ مشخص باشد. همچنین برای سوابق، مدت نگهداری و روش آرشیو/امحاء باید تعیین شود.
۶) «فرم» با «سابقه» چه تفاوتی دارد؟
فرم یک الگوی ثبت داده است (Template). سابقه، فرم تکمیلشده یا خروجی ثبتشده است که بهعنوان شاهد اجرا و مدرک قابل استناد نگهداری میشود.
۷) بهترین ساختار طبقهبندی اسناد در DMS چیست؟
بهترین ساختار «یک نسخه برای همه سازمانها» ندارد، اما معمولاً ترکیب نوع سند (Policy/SOP/WI/Record) با دستهبندی مبتنی بر فرایند یا واحد عملیاتی، بازیابی را سریعتر و کنترل را سادهتر میکند. مهم این است که کاربر در چند کلیک به نسخه معتبر برسد.
۸) از کجا بفهمیم مستندسازی موفق بوده است؟
اگر خطاهای تکراری کاهش پیدا کند، آموزش نیروی جدید سریعتر شود، ممیزی داخلی مغایرت کمتری پیدا کند و کاربران نسخه معتبر را سریع پیدا کنند، معمولاً نشانههای خوبی است. همچنین تعداد درخواست تغییر سند اگر منطقی و جاری باشد، نشان میدهد سند زنده و متصل به واقعیت اجراست.
برای دریافت مشاوره تخصصی و دسترسی به فایلهای قالب، لطفاً با تیم ما تماس بگیرید.
تیم تخصصی وبسایت ebpm آماده است تا با ارائه مشاوره و پشتیبانی، شما را در پیادهسازی و سفارشیسازی این قالبها مطابق با نیازها و فرآیندهای منحصربهفرد سازمانتان یاری رساند.